Üç adım
- Bağlayın. Ürün Azure Marketplace’ten yaklaşık 10 dakikada kendi aboneliğinize dağıtılır; Global Administrator tek seferlik kurulum adımını yapar.
- Safe Scan ile tarayın. Kurumun anahtar kelimelerini tarar ve raporlar; hiçbir öğeye dokunmaz. Kuralları önce örnek metin üzerinde deneyebilirsiniz.
- Gözden geçirin, aksiyonu siz alın. Bulguları siz değerlendirirsiniz; aksiyon almak isterseniz yalnızca işaretlediklerinize, belirlediğiniz sınır içinde. Her adım işlem kaydına geçer.
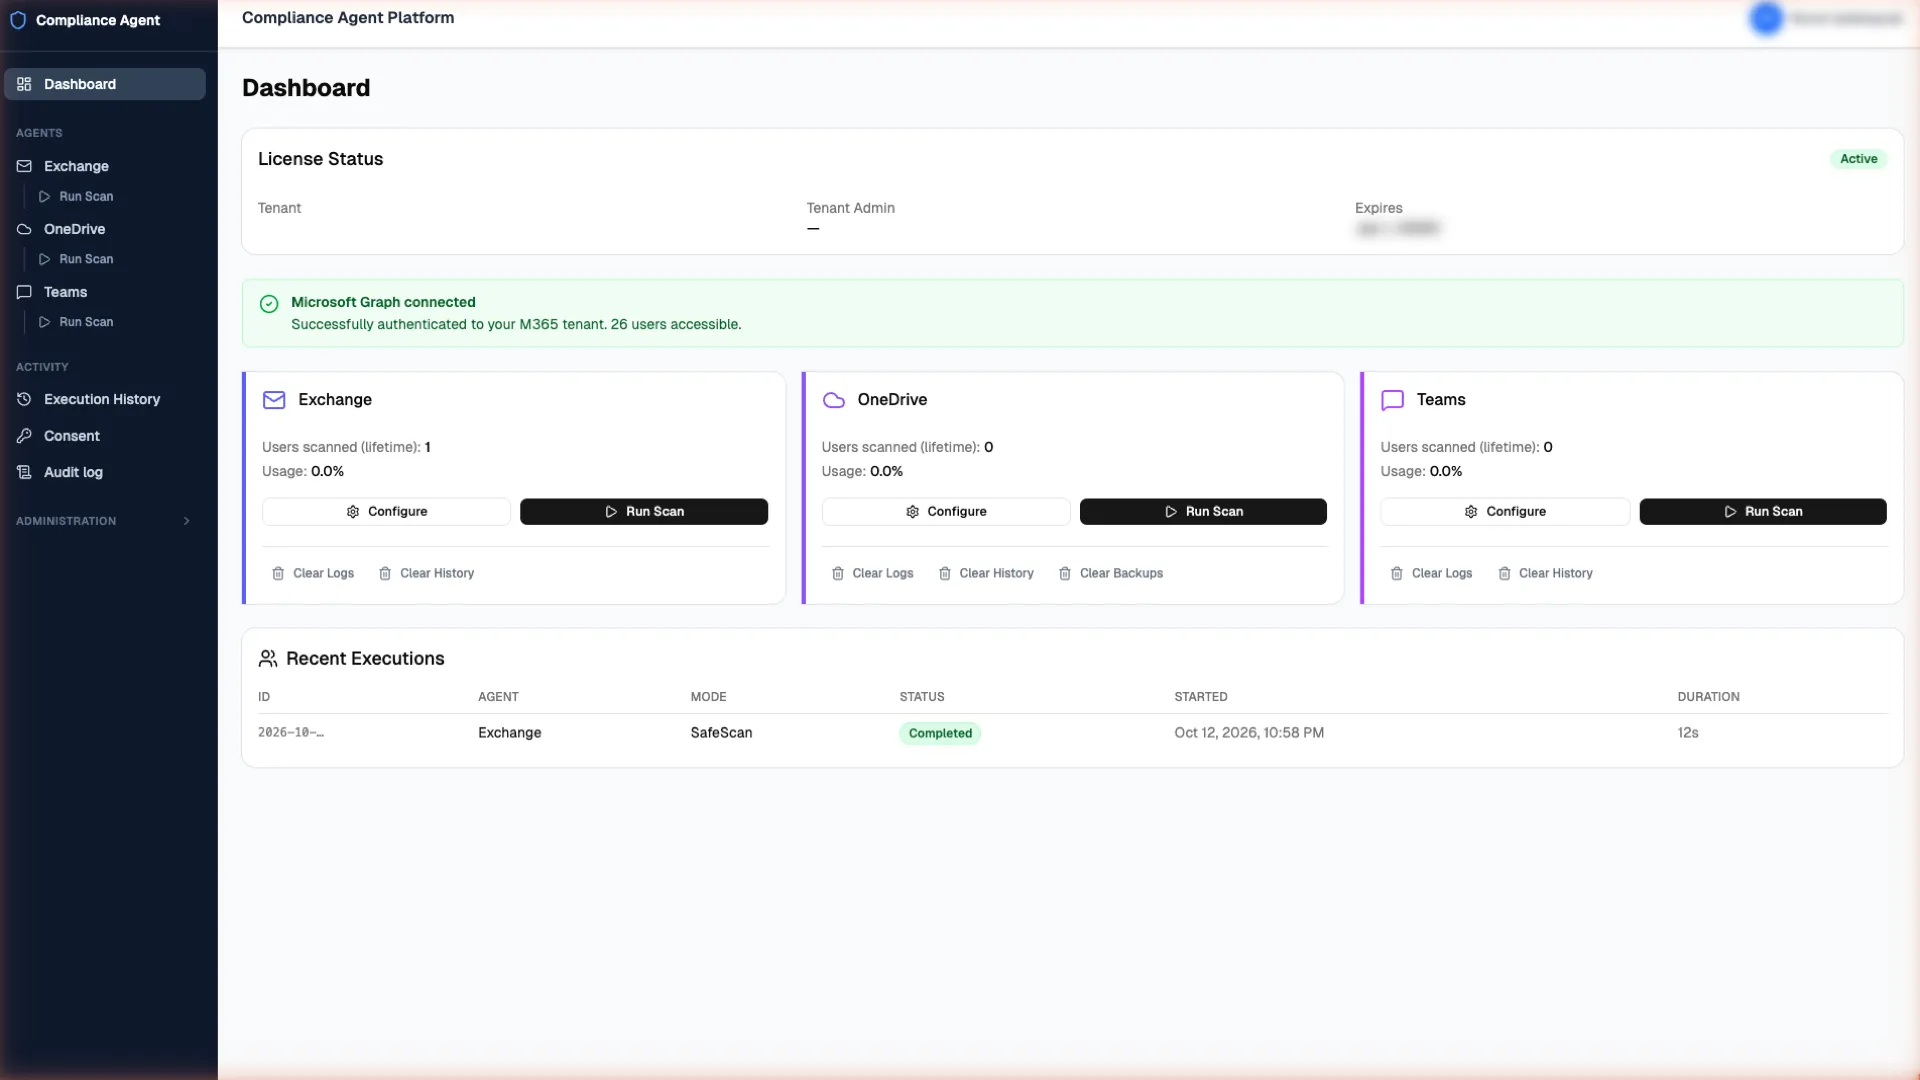
Dört tarama alanı
- Exchange: Exchange Online ve şirket içi Exchange Server; konu ve mesaj gövdesi. Ekler ve çevrim içi arşiv posta kutuları taranmaz.
- OneDrive: Word, Excel, PowerPoint, PDF, CSV ve düz metin dosyaları. Görüntüler ve taranmış belgeler okunmaz. Kuruluş dışıyla paylaşılan dosyalar bulguların yanında işaretlenir.
- Microsoft Teams: bire bir sohbetler; çalışan izin verdiyse yalnızca onun gönderdiği mesajlar.
- DiskScanner: şirket içi disk alanlarında tarama; buluta taşınmamış eski veri.
Her alanda aynı yapı: izinli kullanıcılar, anahtar kelimeler, kural paketleri ve ayarlar tek yerde.
Kurallarınızı tanımlayın
Kurallar kurumun politikalarına göre kurumca tanımlanır; anahtar kelime ve pattern’lerin uygunluğu sizin değerlendirmenizdir.
- Anahtar kelimeler: kurum politikanıza göre kelimeleri girer ya da CSV olarak içe aktarırsınız.
- Pattern: gerekirse pattern’ler de tanımlanır; regex bilgisi gerekmez. Açık olanlar taramaya dahil edilir.
- Kullanıcı grubu seçimi: hangi kullanıcıların kapsamda olduğunu siz seçersiniz; tarih aralığıyla birlikte kapsamı daraltan ana araçtır.
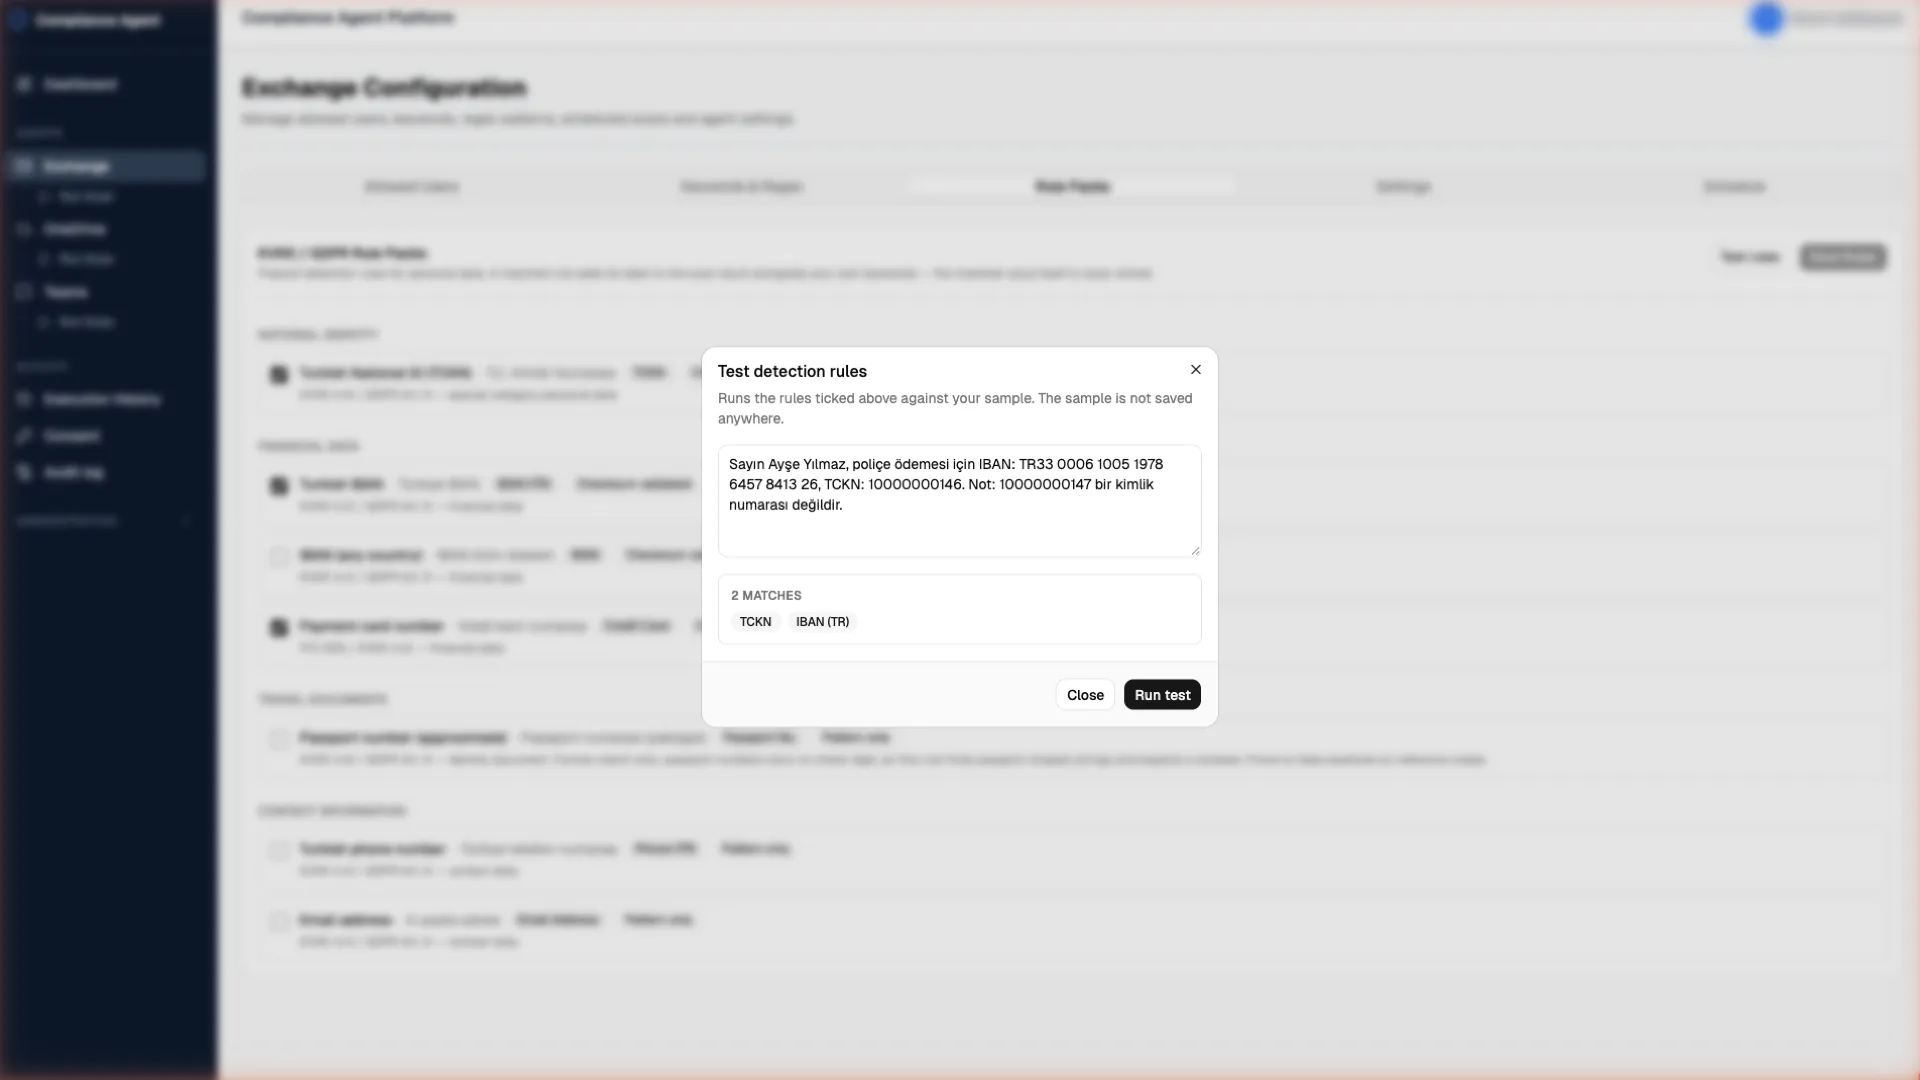
- Taramadan önce deneme: kuralları örnek metin üzerinde denersiniz (Test rules). Örnek metin hiçbir yere kaydedilmez.
Hazır kural paketleri isteğe bağlıdır; ayrıca açılır ve Test rules ile örnek metinde denenir.
Üç çalışma biçimi
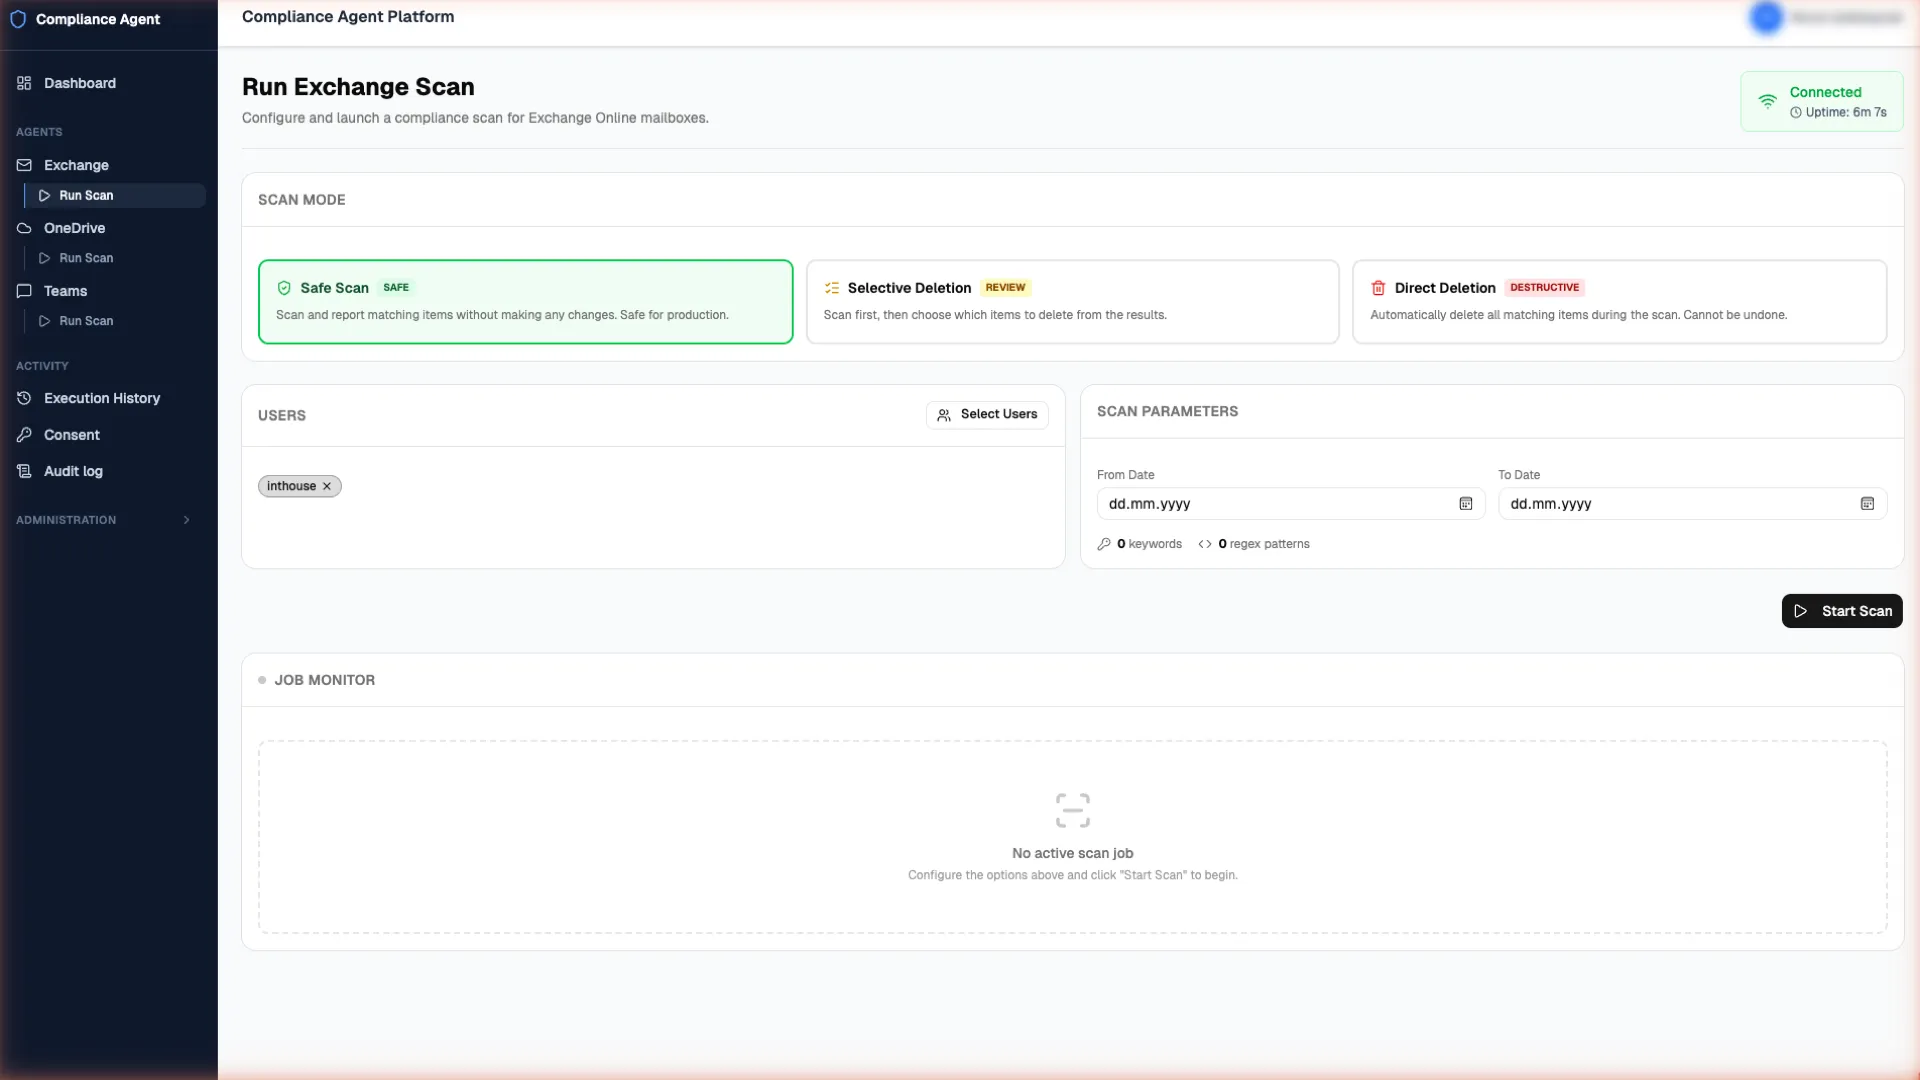
- Safe Scan: yalnızca tarar ve raporlar; hiçbir öğeye dokunmaz.
- Seçerek Aksiyon: bir kişi bulguları gözden geçirir; aksiyon yalnızca işaretlenen öğelere uygulanır.
- Doğrudan Aksiyon: kurallara güvendiğiniz durumlarda tarama ve aksiyon tek çalıştırmada yapılır; öğeleri tek tek bir kişinin değerlendirmesine sunmaz ve kesin aksiyon sınırında durur.
Aksiyon modları, bir yönetici açana kadar kapalıdır; bu yüzden yeni bir kurulumda yalnızca Safe Scan mümkündür.
Sonuçları görün, içeriğe gerekçeyle bakın
Sonuçlarda eşleşen kural görünür. İçeriği tam görüntülemek için Reveal ile süre, gerekçe ve talep numarası istenir; her görüntüleme işlem kaydına yazılır. Sonuçlara erişim role bağlıdır ve mümkün olan en az kişiyle sınırlanmalıdır. Her şeyi kayıtlarınız için CSV olarak dışa aktarabilirsiniz.
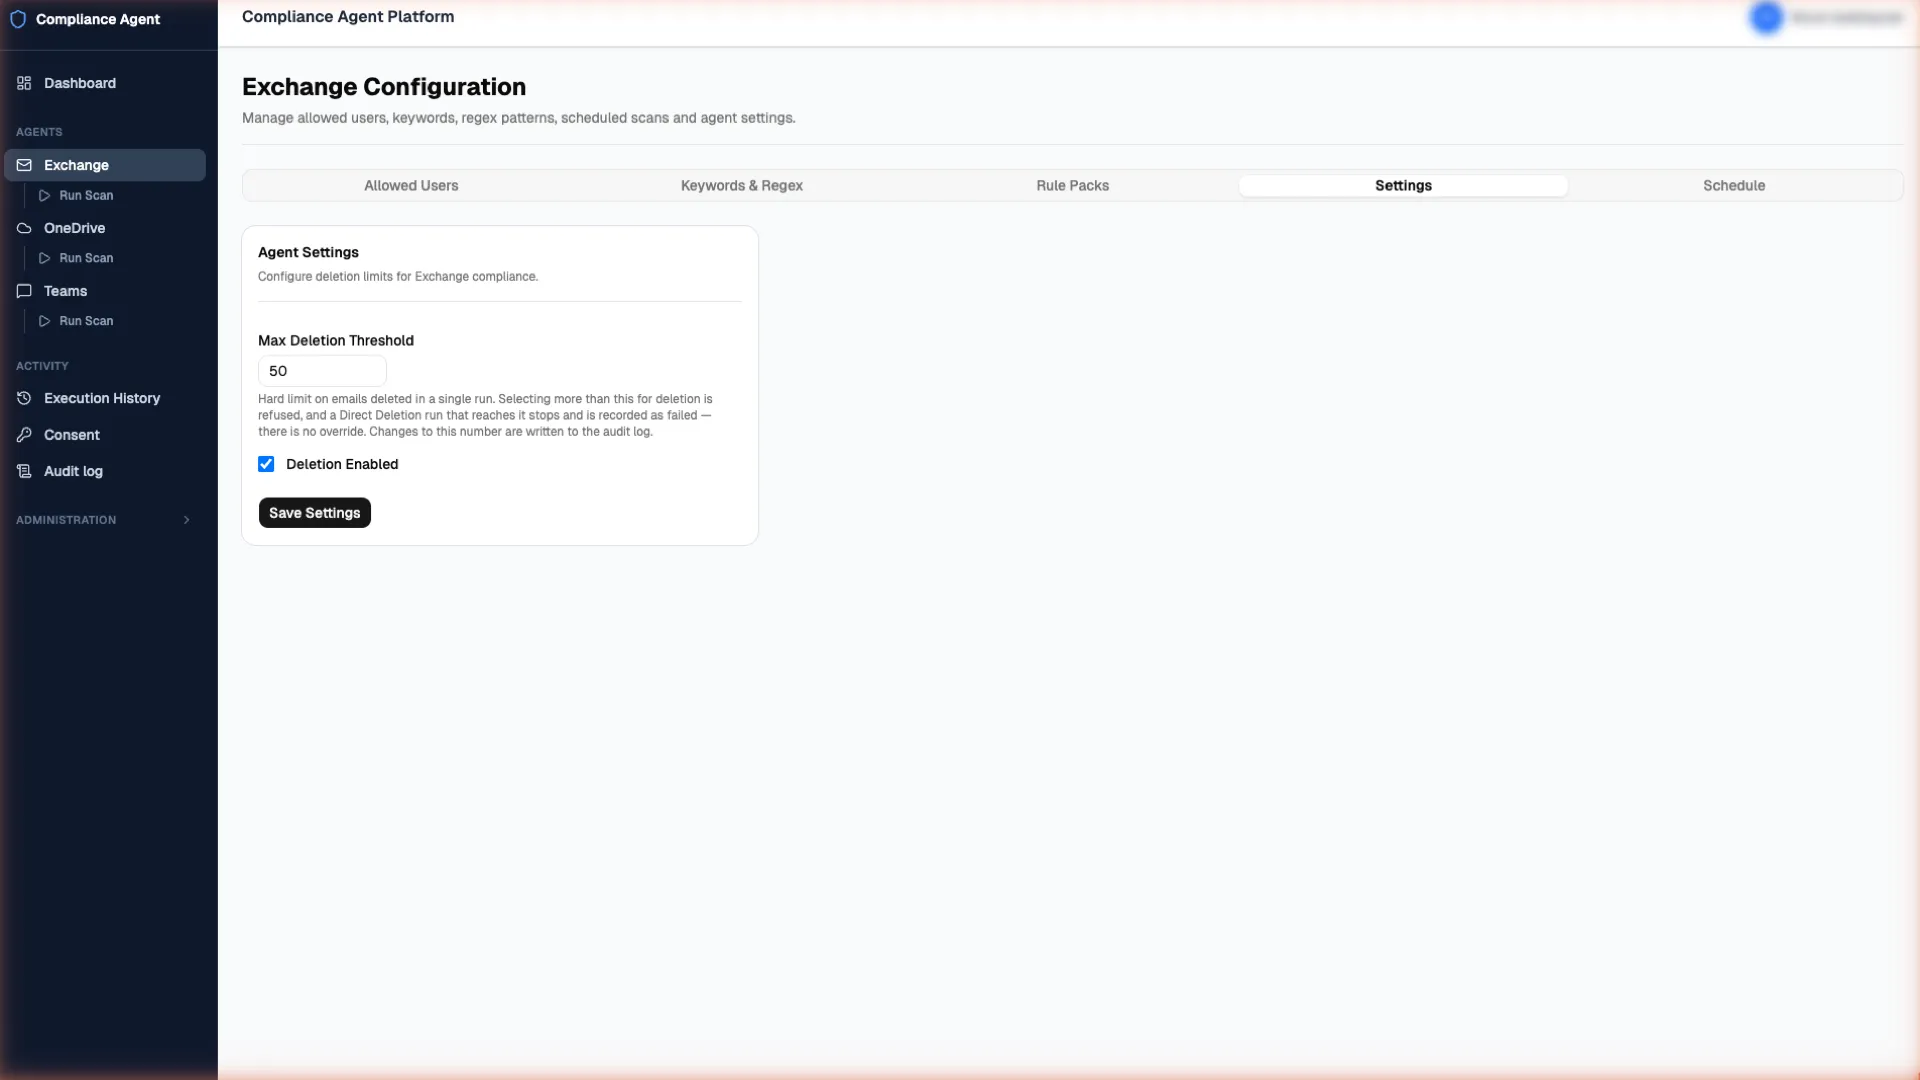
Kesin aksiyon sınırı: aşmak için düğme yok
Her tarama alanı için kesin bir aksiyon sınırı belirlersiniz: tek çalıştırmada işlem görecek öğe sayısı. Sınırı aşacak bir çalıştırma durur; Doğrudan Aksiyon sınıra ulaştığında durur ve başarısız olarak kaydedilir. Daha yükseğe çıkmak için bir yöneticinin sınırı yükseltmesi gerekir ve sınır her değiştiğinde işlem kaydına yazılır.
- Aksiyon modları, siz açana kadar kapalıdır.
- İşlem kaydı yazılamazsa aksiyon reddedilir.
- Exchange, OneDrive ve Teams’te alınan aksiyon geri alınamaz.
- Aksiyon öncesinde OneDrive dosyalarının bir kopyası kendi Azure depolama alanınıza alınır ve varsayılan olarak 90 gün saklanır; kopya alınamazsa o dosyaya aksiyon uygulanmaz.
Ne yaptığınızı gösterin
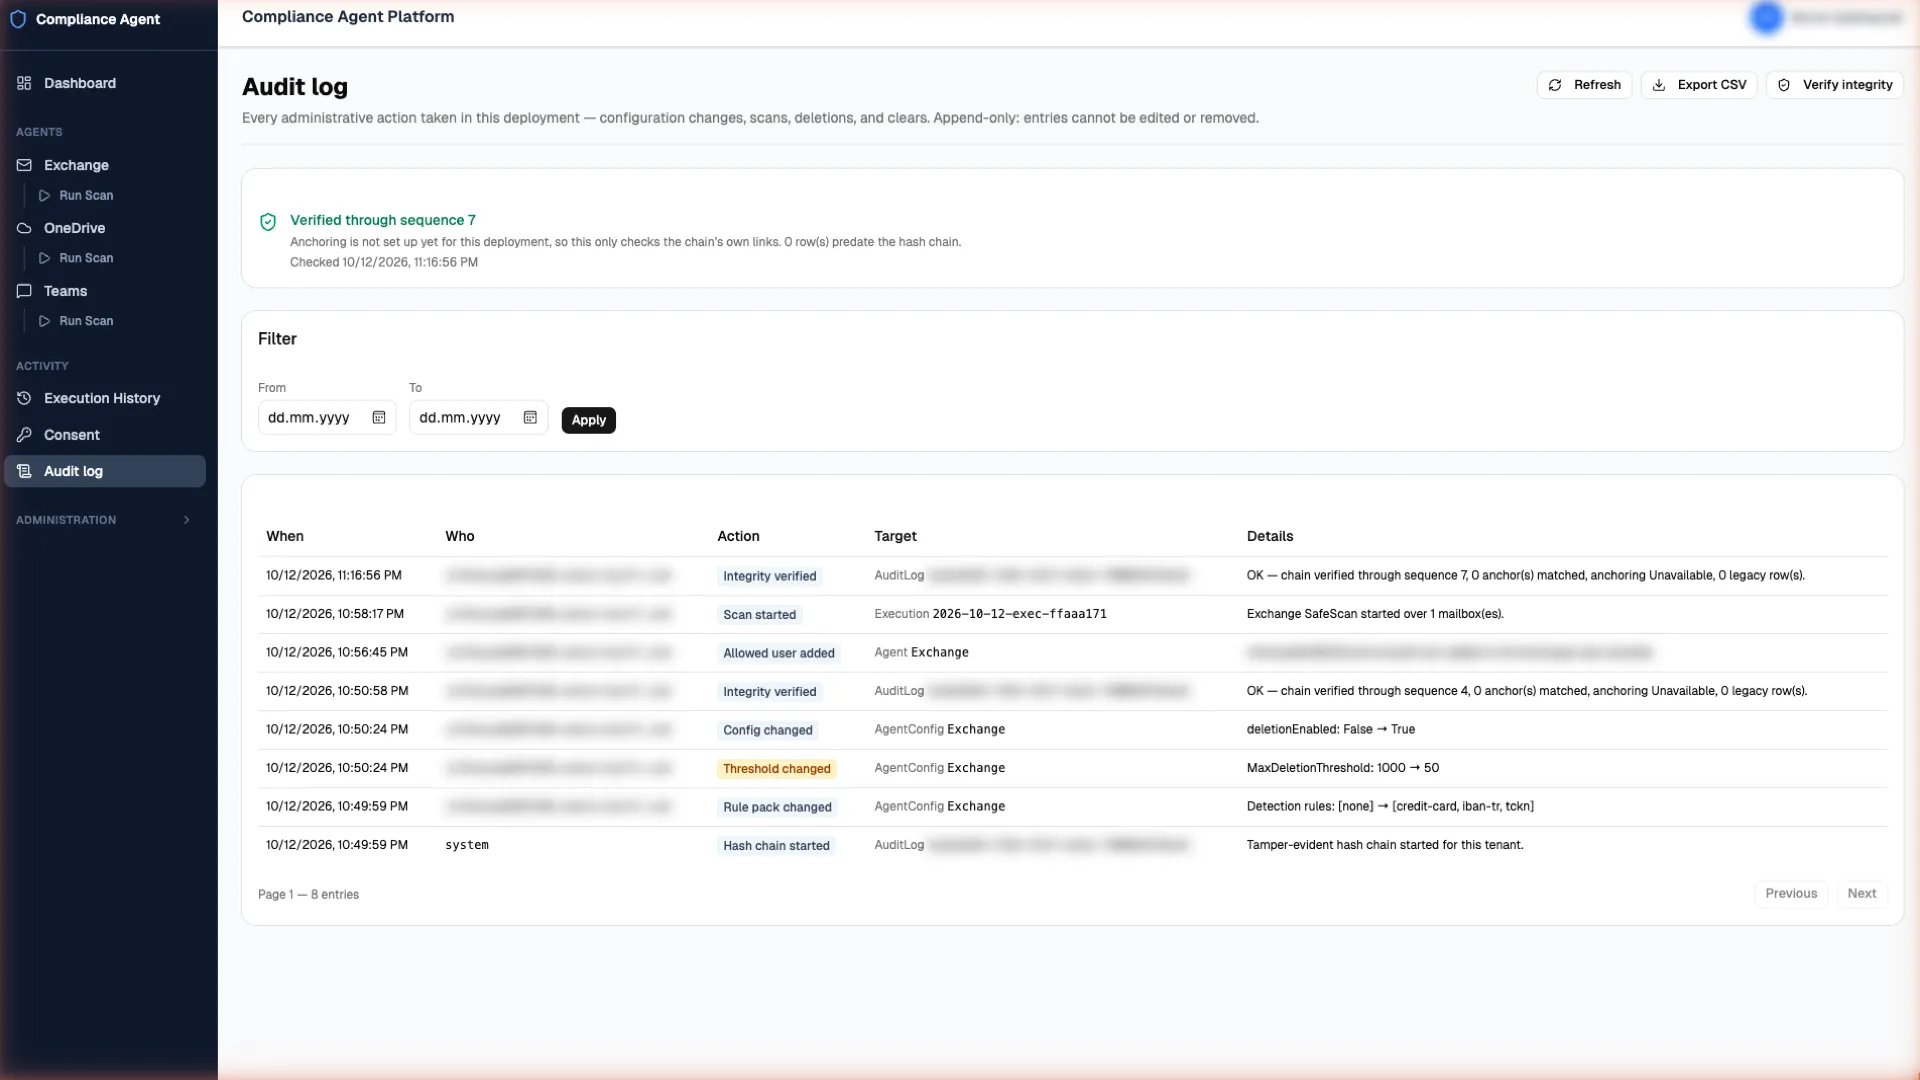
Her yönetimsel işlem kayda geçer: yapılandırma değişiklikleri, taramalar, aksiyonlar, sınır değişiklikleri, rol değişiklikleri, dışa aktarımlar, Reveal görüntülemeleri ve izin kaldırmaları. Ürünün içinden hiç kimse, bir yönetici bile, bu kayıtları değiştiremez ya da kaldıramaz. İşlem kaydının bütünlüğü doğrulanabilir: Verify integrity (bütünlüğü doğrula), hiçbir kaydın değiştirilmediğini veya eksilmediğini kontrol eder. CSV olarak dışa aktarılabilir.
Kim ne yapabilir?
Üç rol; roller Microsoft Entra uygulama rolleridir:
- Admin (Yönetici): güvenlik ayarları ve roller dahil her şey.
- Security Manager (Güvenlik Yöneticisi): tarama ve aksiyon çalıştırır, kuralları düzenler; ancak güvenlik ayarlarını ve rolleri değiştiremez.
- Reporter (Raporlayıcı): geçmişe, sonuçlara, işlem kaydına ve dışa aktarımlara salt okunur erişir ve Safe Scan çalıştırabilir.
Çalışan izni: her alanda
Çalışan izin vermeden tarama yapılamaz. Her çalışan, kurumunuzun gönderdiği; logonuzu ve metninizi taşıyan, Türkçe veya İngilizce kişisel bağlantıdan izin verir. Kimin izin verdiğini, kimin beklemede olduğunu ve kimin izninin süresinin dolmak üzere olduğunu görebilir, tek adımda yeniden gönderebilirsiniz. İzin, çalışanlarınıza yönelik aydınlatma yükümlülüğünüzün yerine geçmez ve bir hukuki dayanak değildir. Ayrıntılar için SSS 21.